L’essentiel
- Parameter Labs a découvert dans les aperçus HTML de ChatGPT (ex-Canvas) une chaîne d’attaque qui exécutait du JavaScript dans la page ChatGPT elle-même.
- Il suffisait qu’un utilisateur connecté ouvre une URL de partage piégée pour que ses données privées soient exfiltrées ou que des actions soient menées à sa place.
- OpenAI a corrigé la faille et versé 5 000 $ de prime, somme que Parameter Labs juge faible au regard de la gravité.
OpenAI a versé 5 000 dollars à Parameter Labs pour une faille qui, à partir d’un simple lien de partage, donnait accès aux données privées d’un utilisateur ChatGPT connecté, et permettait d’agir en son nom. Le chercheur trouve la somme maigre ; le mécanisme de l’attaque aide à comprendre pourquoi.
Quatre maillons pour une seule URL
Les aperçus HTML affichent les applications interactives générées par le modèle dans un iframe sandboxé, c’est-à-dire un cadre isolé de la page principale, censé empêcher le code non fiable de toucher aux API d’OpenAI ou aux données de l’utilisateur. La fonction s’appelait Canvas avant de prendre son nom actuel.
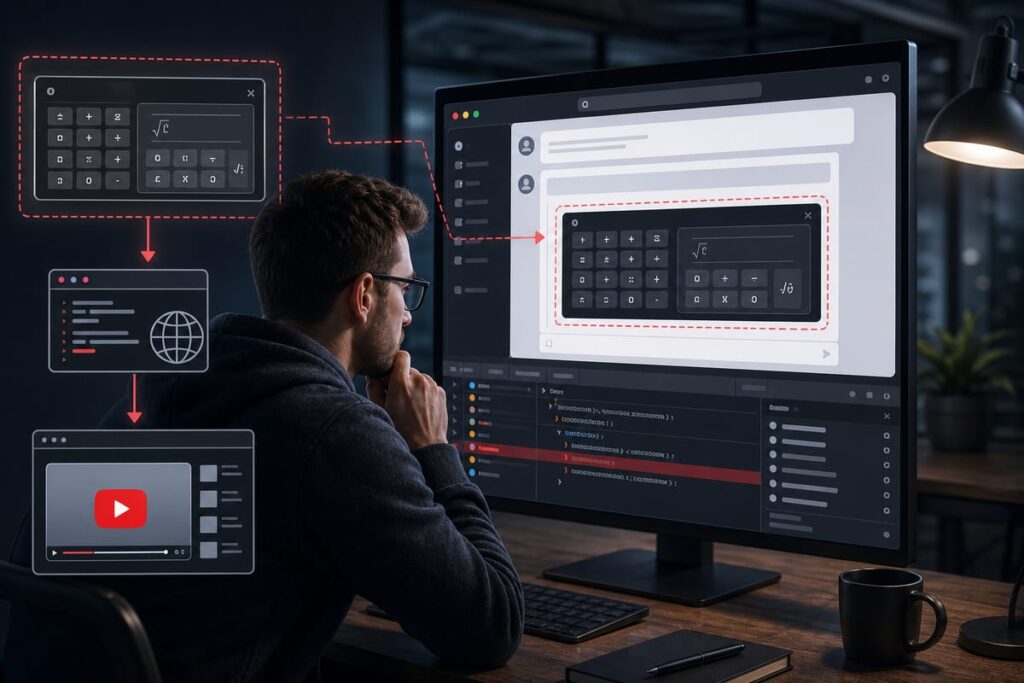
Parameter Labs n’a pas cassé ce cloisonnement d’un coup. Son exploit enchaîne quatre étapes :
- ChatGPT s’appuie sur MathLive, une bibliothèque JavaScript, pour ses graphiques. MathLive embarque un clavier virtuel qu’on peut déclencher dans la page parente avec un message postMessage() envoyé depuis un iframe sandboxé ;
- le code qui reçoit ce message passe par innerHTML : l’expéditeur peut donc écrire du HTML dans la page parente, et rien n’empêchait un iframe d’aperçu HTML d’appeler cette fonction ;
- innerHTML n’exécute pas les balises script, mais il permet d’injecter un nouvel iframe, cette fois sans les restrictions de sandbox ;
- reste la politique CSP (Content Security Policy), qui interdisait les scripts en ligne et limitait les scripts externes à quelques domaines. L’un d’eux était YouTube, dont l’adresse oEmbed pouvait renvoyer du JavaScript exécutable.
Une fois le code en place, la suite était triviale : appeler les API de ChatGPT avec la session de la victime, puis faire sortir les données par une référence d’image. Pris isolément, chaque garde-fou tenait ; c’est leur assemblage qui laissait passer l’attaque.
Un barème de bug bounty face à un compte entier
La prime se lit mal si on la compare à la complexité technique, qui est réelle. Elle se lit mieux face au résultat obtenu : une seule URL, un seul clic de la victime, et la main sur un compte. Les sources ne mentionnent aucune autre condition : ni mot de passe à voler, ni extension à installer.
Parameter Labs trouve la somme modeste, et son point de vue se défend. Un compte ChatGPT concentre des conversations professionnelles, des documents déposés, parfois des connecteurs vers d’autres services. Le lien de partage, lui, est fait pour circuler : on le colle dans un mail, un canal Slack, un ticket. La surface d’exposition est celle d’une fonction que les utilisateurs sont encouragés à utiliser.
Reste que 5 000 dollars correspondent à un barème de programme de bug bounty, pas à une estimation du dommage évité. La prime mesure ce que l’éditeur accepte de payer pour être prévenu avant tout le monde. Elle ne dit rien de ce qu’un attaquant aurait pu tirer d’une faille restée secrète.
Une fonction qui avance plus vite que son périmètre de défense
Les aperçus HTML ont une logique de produit claire : le modèle écrit une application, l’utilisateur la voit tourner immédiatement. Pour y arriver, la plateforme accepte d’exécuter du code que personne n’a relu, produit par un modèle, éventuellement guidé par un contenu partagé par un tiers. Le sandbox est la seule chose qui sépare ce code de votre session.
La faille ne se trouvait pourtant pas dans le sandbox lui-même, mais dans ce qui l’entoure : une bibliothèque de graphiques avec un clavier virtuel, un écouteur de messages trop confiant, une liste de domaines autorisés qui incluait un service capable de renvoyer du script. Chacun de ces éléments a été ajouté pour une bonne raison fonctionnelle. Aucun n’avait été pensé comme une porte d’entrée pour du code hostile.
Plus un assistant gagne en fonctionnalités (graphes, claviers, intégrations vidéo), plus la liste de ce que la page parente accepte d’entendre s’allonge. Et chaque canal de communication entre l’iframe et la page parente devient un point à auditer.
Traiter chaque message comme hostile
Si vous construisez un produit qui affiche du HTML généré par un modèle, partez de deux hypothèses. Le contenu doit être tenu pour hostile, même quand le modèle est le vôtre, parce qu’une instruction cachée dans un document ou une page peut orienter ce qu’il écrit. Le message reçu par la page parente aussi, quel que soit l’iframe qui l’envoie.
Concrètement, cela se traduit par des vérifications simples : contrôler l’origine de chaque postMessage, bannir innerHTML pour ce qui vient d’un iframe, servir les aperçus depuis un domaine distinct de celui qui porte la session, et relire la liste des domaines autorisés par la CSP en se demandant, pour chacun, s’il peut renvoyer du code. Ici, cette dernière vérification aurait fait écarter l’adresse oEmbed de YouTube.
Côté utilisateur, la prudence consiste à traiter un lien de partage ChatGPT venu d’un inconnu comme n’importe quelle page web externe, ce qu’il est devenu dès lors qu’il peut exécuter du code interactif.
Mon avis
Un artefact HTML produit par un modèle est du code tiers exécuté chez vous, et la prime de 5 000 dollars montre que ce risque n’est pas encore tarifé comme tel. Je pense que les éditeurs continueront à livrer ces aperçus plus vite qu’ils ne durcissent leurs frontières, tant qu’une faille de ce type coûtera moins cher qu’un trimestre de retard sur un concurrent. Ce sont les entreprises qui laissent leurs équipes coller des données sensibles dans ces outils qui absorberont le décalage.
Vous avez aimé celui-ci ?
La newsletter du vendredi réunit les articles de la semaine, avec leurs sources.
Offert à l'inscriptionMa configuration Claude Code, avec mes skills, mes sous-agents et mes hooks, prêts à copier.
Sources

Ils m’ont fait confiance
« Il ne se contente pas de corriger les symptômes, il cherche à comprendre l'origine des problèmes et à sécuriser les modifications effectuées. J'ai réellement le sentiment d'avoir trouvé un développeur qui comprend à la fois la technique et les enjeux globaux du projet. »
Évaluation client · projet WordPress · septembre 2026
5,0/5 sur 22 évaluations
Faire appel à mes services →