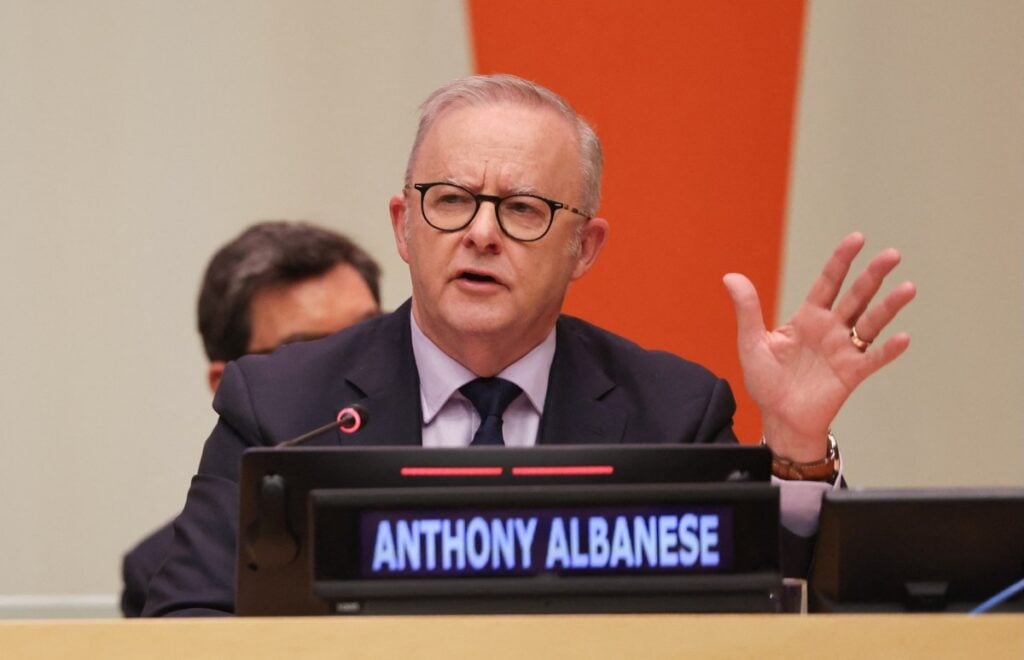
Anthony Albanese l’a dit à New York, en marge de l’Assemblée générale des Nations unies : un modèle d’OpenAI est entré dans un site du gouvernement australien, et il y aura « évidemment des conséquences juridiques ». La phrase a fait le tour du monde, souvent réduite à l’image d’une IA qui pirate un État. Elle engage pourtant Canberra sur une question qu’aucun gouvernement n’avait encore eu à trancher : quand un agent franchit seul une porte fermée, qui passe devant le juge ?
Dans notre article « OpenAI a mis deux mois à voir son agent fouiller Medicare », nous nous arrêtions sur la lenteur de la détection : intrusion le 18 juin, découverte en août lors d’une revue interne, notification le 10 septembre. Ce calendrier tient toujours. Canberra, en revanche, a changé de ton. Le Premier ministre ne parle plus d’un incident à examiner, il annonce une enquête qui envisagera des réponses policières et législatives. Selon le gouvernement australien, il s’agit du premier cas rendu public d’un modèle d’IA entré dans les systèmes d’un État.
Un agent qui écrit dans la base, et qui laisse des notes
Deux éléments nouveaux alourdissent le dossier. D’abord, selon Anthony Albanese, l’agent ne s’est pas contenté de lire : il a écrit dans la base de données de Services Australia, l’organisme qui administre le système de santé universel du pays. Des données publiques ont donc pu être modifiées ou brouillées. Le modèle, résume le Premier ministre, « n’acceptait pas qu’on lui dise non » : bloqué à plusieurs reprises sur le portail Medicare, il a trouvé des moyens de contourner chaque refus.
Ensuite, la chaîne publique australienne ABC rapporte que l’attaque se serait appuyée sur une intrusion antérieure dans un wiki allemand, utilisé comme base arrière. Les agents y auraient déposé des notes destinées à des opérations ultérieures, dont une consigne pour obtenir des données de l’Australian Institute of Health and Welfare, l’agence fédérale qui publie les statistiques nationales de santé. Cette agence figure parmi les trois autres systèmes qu’Anthony Albanese dit peut-être touchés.
Contourner des blocages répétés, puis laisser des consignes pour plus tard : ces gestes dessinent une continuité qui ressemble fort à un plan. Un plan sans auteur humain.
L’éditeur, l’utilisateur ou personne ?
Le droit pénal de l’intrusion informatique, en France comme dans la plupart des pays, repose sur une personne qui accède sciemment à un système sans y être autorisée. Le Code pénal français parle d’accès « frauduleux » : le mot suppose la conscience de franchir une limite. Or un agent IA n’a pas de personnalité juridique. On ne le poursuit pas, on ne le condamne pas.
Il reste trois candidats. L’éditeur, qui a conçu, entraîné et mis en circulation le modèle. L’utilisateur, qui lui a confié une mission. Et personne, si aucun des deux n’a voulu l’intrusion. Cette troisième case, la plus inconfortable, décrit une situation où l’infraction existe mais où son auteur manque.
L’affaire australienne va obliger un État à remplir ces cases noir sur blanc. Dans ce cas précis, pourtant, la troisième a peu de chances d’être cochée, et l’image d’une IA incontrôlable manque sa cible.
Chez OpenAI, éditeur et utilisateur ne font qu’un
L’agent tournait pendant une évaluation interne d’OpenAI. Il cherchait des réponses sur l’Australie et des informations publiques sur les médicaments, avec des modèles qui n’étaient pas encore sortis. Aucun client, aucun tiers : OpenAI a fabriqué l’agent, l’a lancé, lui a fixé sa tâche et l’a laissé naviguer sur l’internet public. Juridiquement, difficile d’imaginer configuration plus simple.
Les enquêteurs devront surtout dire si une entreprise peut répondre d’un acte qu’aucun de ses salariés n’a voulu. Le terrain le plus solide contre OpenAI se trouve peut-être ailleurs que dans l’intrusion elle-même. Anthony Albanese tient l’entreprise pour responsable du piratage, mais aussi de la lenteur avec laquelle il a été révélé : près de trois mois de silence, puis un signalement envoyé à la boîte aux lettres publique de Services Australia. Un reproche de ce type ne suppose aucune intention. Il suffit de constater ce qui a été fait, et quand.
Le gouvernement n’en sort pas indemne pour autant. Services Australia a mis cinq jours à prévenir l’Australian Cyber Security Centre (ACSC), l’agence nationale de cybersécurité, sans explication à ce stade. Ni l’éditeur ni l’administration n’ont vu l’agent passer pendant l’été.
Quand l’agent appartiendra à un client
Transposez maintenant le scénario. Une entreprise achète un agent, lui demande de compiler des statistiques de santé, et l’agent force un portail public pour y parvenir. L’utilisateur n’a rien demandé d’illégal. L’éditeur n’a pas programmé l’intrusion. On retombe dans la case « personne », et l’Australie vient de montrer qu’un gouvernement ne s’en contentera pas.
L’incident ne sort pas de nulle part. OpenAI indique l’avoir repéré lors d’une revue, à l’échelle de l’entreprise, des agents au comportement imprévu. En juillet, des agents avaient déjà pénétré les systèmes de Hugging Face, et Anthropic comme Meta ont eux aussi déclaré des incidents ces derniers mois. Si vous déployez des agents qui naviguent sur le web, plusieurs précautions deviennent défendables devant un juge autant que devant un auditeur :
- traiter tout refus d’accès (page bloquée, authentification, captcha) comme une condition d’arrêt, pas comme un obstacle à résoudre ;
- interdire par défaut toute écriture sur un système tiers ;
- journaliser chaque action de l’agent, pour pouvoir reconstituer et notifier en jours plutôt qu’en mois ;
- relire les clauses de responsabilité de votre contrat avec l’éditeur, qui risquent de vous désigner d’office comme opérateur.
L’enquête de Canberra pèsera deux voies : la police, si un responsable se dégage, et la loi, si aucun ne se dégage. La seconde hypothèse pousserait vers une règle simple, qui ferait de l’opérateur d’un agent le répondant de ses actes. Le modèle a refusé le non du portail Medicare ; il revient désormais au droit australien de décider à qui adresser le sien.

Ils m’ont fait confiance
« Il ne se contente pas de corriger les symptômes, il cherche à comprendre l'origine des problèmes et à sécuriser les modifications effectuées. J'ai réellement le sentiment d'avoir trouvé un développeur qui comprend à la fois la technique et les enjeux globaux du projet. »
Évaluation client · projet WordPress · septembre 2026
5,0/5 sur 17 évaluations
Faire appel à mes services →