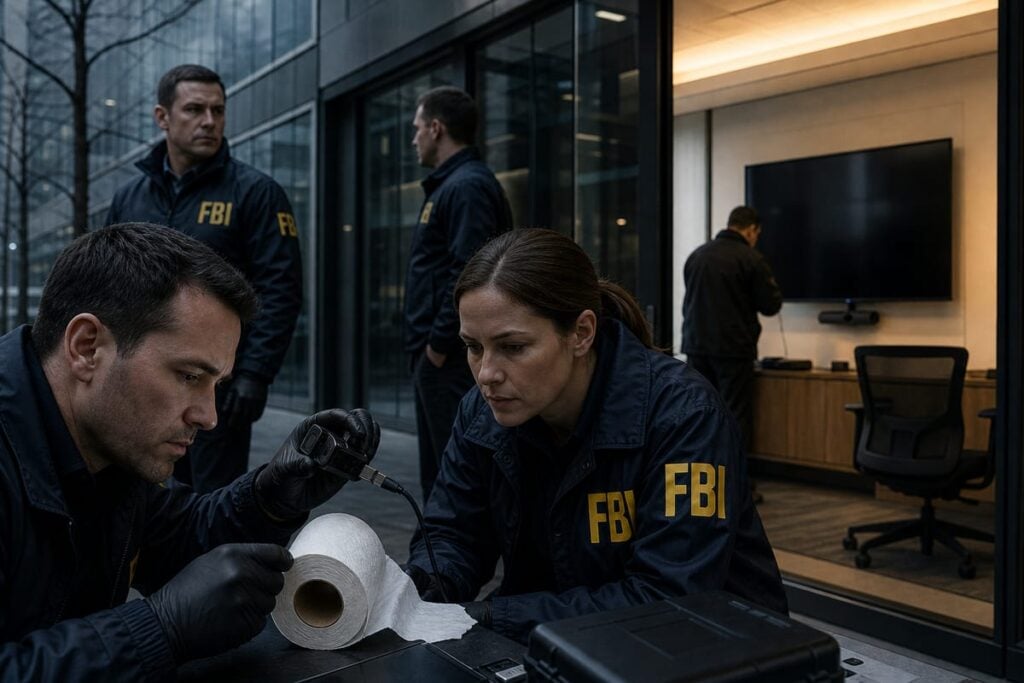
Un appareil planqué dans du papier toilette, branché sur le port USB d’une télévision, au fond d’une salle de conférence de San Francisco. Voilà l’objet qui a conduit à l’arrestation d’un ingénieur d’OpenAI le 9 octobre.
Espionnage industriel, employé indélicat, FBI : l’affaire a tout du fait divers de la Silicon Valley. Pour qui construit ou utilise des modèles, elle pose pourtant une autre question : comment un enregistreur a-t-il pu rester posé, sans que personne ne le remarque, dans la pièce où se décide la stratégie d’une des entreprises les plus surveillées du secteur ?
Un appareil chiffré, une enquête à peine ouverte
Les éléments publiés par OpenAI et par le parquet fédéral sont précis. L’appareil a été découvert fin septembre. Selon l’entreprise, il aurait été installé autour du 28 septembre, son contenu était chiffré, et la salle accueille des discussions confidentielles sur la recherche, le développement des produits et les décisions stratégiques. OpenAI a relié l’installation à un employé quelques jours après la pose présumée, puis l’a licencié et alerté le FBI.
L’audience initiale s’est tenue le 13 octobre devant un tribunal fédéral. Le prévenu encourt jusqu’à 5 ans de prison, 250 000 dollars d’amende et 3 ans de liberté surveillée. Il s’agit d’une mise en cause, pas d’une condamnation : l’enquête est en cours et la présomption d’innocence s’applique.
OpenAI affirme n’observer aucun signe de fuite de poids de modèles (les milliards de paramètres numériques qui constituent le modèle lui-même), de code source ou de données clients. Cette phrase rassure, mais elle repose sur une absence de preuve. Un enregistreur chiffré a pu capter des réunions entières dont personne ne sait encore ce qu’elles contenaient.
Les secrets d’un labo se disent aussi à voix haute
Les poids d’un modèle de pointe sont protégés comme des secrets d’État : accès cloisonnés, journaux d’audit, chiffrement, politiques de sortie de données. Toute cette ingénierie défend un fichier. Or la valeur d’un laboratoire tient aussi à ce qui précède le fichier : quelle architecture tenter, quel jeu de données écarter, quel produit lancer avant les concurrents, quel partenaire courtiser.
Tout cela se dit autour d’une table, devant un écran. Aucun pare-feu n’y a prise. Un micro dans une salle de réunion contourne d’un coup des années d’investissement en cybersécurité, parce qu’il ne cherche pas à entrer dans le système : il écoute ceux qui le font tourner.
Le procureur des États-Unis pour le district nord de la Californie, Craig H. Missakian, a d’ailleurs rattaché le dossier à la sécurité nationale, en soulignant que la protection de l’innovation technologique dans la région en relève. Le vocabulaire est celui du renseignement, pas celui du vol de données.
Un papier toilette, un badge, une porte ouverte
Le détail du papier toilette frappe parce qu’il est banal. Pas de malware, pas de faille inconnue, pas d’exploit à acheter : un accessoire, un badge d’employé, une porte qui s’ouvre. Les modèles de menace des laboratoires d’IA se concentrent sur l’adversaire extérieur, le groupe étatique qui force un réseau. L’interne qui dépose un objet et repart n’apparaît dans aucun tableau de bord.
Cette asymétrie coûte cher à corriger. Inspecter les salles, détecter les émetteurs, limiter les appareils branchés sur les écrans partagés, cloisonner les réunions sensibles : ces mesures sont connues dans la défense et dans la finance, beaucoup moins dans des entreprises nées dans la culture ouverte du logiciel, où l’on circule librement entre équipes. Plus un laboratoire grossit vite, plus sa surface physique s’élargit, avec ses bureaux, ses prestataires, ses salles de conférence équipées de téléviseurs connectés.
Dans le cas présent, c’est la découverte de l’objet, et non une alerte automatique, qui a déclenché l’enquête. L’entreprise a eu de la chance, ou un employé attentif. Aucun des deux ne figure dans une procédure de sécurité.
Trois gestes pour vos propres salles de réunion
Vous ne pilotez pas un laboratoire valorisé à plusieurs centaines de milliards de dollars, mais la logique vaut à toute échelle. Si votre entreprise prépare un fine-tuning (le réentraînement d’un modèle sur vos données internes), un agent branché sur vos outils ou une feuille de route produit sensible à l’IA, ce qui compte se discute probablement dans une salle, sur un écran partagé, avec des invités.
- Recensez les ports USB et HDMI des salles de réunion : un téléviseur branché au réseau ou à un port libre est un point d’entrée.
- Séparez les réunions où l’on évoque données d’entraînement, accès aux modèles ou clés d’API de celles du quotidien.
- Traitez le départ ou la réaffectation d’un collaborateur comme un événement de sécurité physique, pas seulement comme une révocation de comptes.
Rien de tout cela ne coûte une licence logicielle. Ce sont des habitudes, et elles se perdent vite quand l’équipe grandit.
Des heures de réunions chiffrées, face à des enquêteurs
Les enquêteurs doivent déterminer ce que l’enregistreur a effectivement capté, pour qui, et sur quelle durée. La formule d’OpenAI, selon laquelle aucune fuite de poids, de code ou de données clients n’est constatée, se mesurera alors à la réalité. Une absence de fuite de fichiers n’exclut pas une fuite de décisions.
Les laboratoires d’IA devront aussi se demander, avant le prochain incident, combien valent leurs salles de réunion comparées à leurs serveurs.

Ils m’ont fait confiance
« Il ne se contente pas de corriger les symptômes, il cherche à comprendre l'origine des problèmes et à sécuriser les modifications effectuées. J'ai réellement le sentiment d'avoir trouvé un développeur qui comprend à la fois la technique et les enjeux globaux du projet. »
Évaluation client · projet WordPress · septembre 2026
5,0/5 sur 17 évaluations
Faire appel à mes services →